今日要闻 · 2026-10-20
美股科技股反弹,日经周一跌 407 点但商社股走强
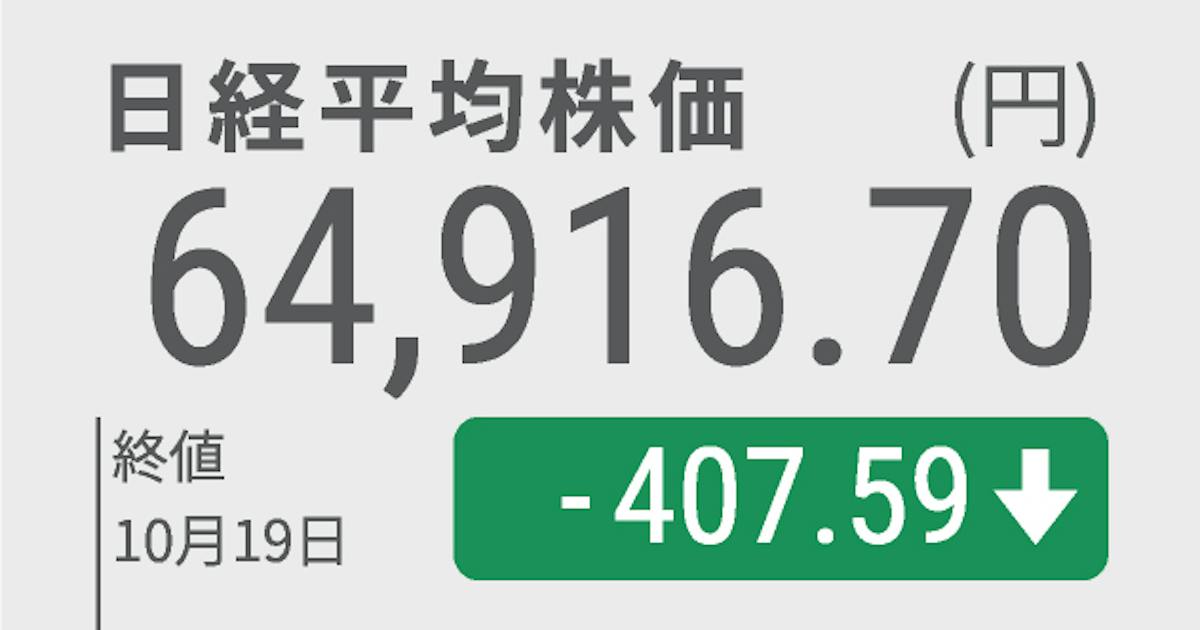 10 月 19 日日经平均收于 64,916 点,跌 407 点(0.62%)。早盘受上周五美国 AI、半导体股大跌影响,一度跌超 1400 点、跌破 6.4 万点,之后海外短线资金回补期货,跌幅收窄;TOPIX 反而微涨 0.04%,商社股表现突出,丰田通商、KDDI、Kioxia 上涨,迅销、东京电子、Advantest 下跌。同日美股科技股反弹,纳斯达克涨约 1.1%,但引发这轮下跌的 CoreWeave 仍小幅续跌,日经称市场对 AI 企业债务的警惕还没有消失。
为什么值得关注:AI 和半导体板块还在大幅波动,商社这类非 AI 板块在跌市中相对抗跌。按你“只买不卖”的长期配置,这类波动日正好用来观察有哪些标的进入加仓区间。
GMO:针对日本企业的连环入侵,攻击方用的是 AI 自动渗透工具
 GMO サイバーセキュリティ byイエラエ 10 月 19 日发布博客,确认近期针对日本企业的入侵事件中,攻击方使用了中国工程师开发的 AI 自主渗透测试系统“ARTEX”。他们调查的一台攻击服务器几乎只打日本,目标约 20 家企业,其中 9 家同业;之后又找到 6 台同类 AI 攻击服务器,分别盯着数字礼品、零售、保险金融、EC、物流等行业。被盯上的企业中,已有 8 家在 9–10 月发布了信息泄露公告,相关信息已提交执法机关。据日经报道,这是首次确认 ARTEX 被用于攻击日本,此前它被用于攻击韩国金融机构。
为什么值得关注:AI 让攻击者可以按国家和行业批量扫描、自动入侵。你们公司对外暴露的 Web、API 和 IoT 设备管理后台,都值得按“会被 AI 自动扫描”的前提再检查一遍。
🔗 GMOサイバーセキュリティ byイエラエ ・ 日本経済新聞
DeepSeek 发布 V4.1-Flash-1017,并开放搜索 API
 DeepSeek 10 月 17 日发布 V4.1-Flash-1017,网站、App、API 都已上线,权重也在 Hugging Face 开源。按 DeepSeek 自己的测试,它在 DeepSWE 编程基准上得分 77.0%,每个任务平均成本不到 0.2 美元,而 GPT-6 Astra、Claude Opus 5 等对手是每个任务 2 美元到 10 美元以上;独立评测还没出来。同时 DeepSeek 首次向开发者开放自家搜索引擎的 Search 和 Fetch API,每 1000 次调用 0.75 美元,10 月 31 日前在 Claude Code、Codex 等工具里通过 DeepSeek API 使用可免费。日经认为,这款低价模型可能再次影响全球科技股。
为什么值得关注:编程 Agent 的单任务成本又被压低了一个数量级,可以拿来跑批量、低风险的代码任务做对比。只是中国模型涉及数据合规,接入公司代码前要先想清楚。
🔗 THE DECODER ・ 日本経済新聞
Cloudflare 推出 Clairic:一次推理就能从文本里抽取数值和做预测
 Cloudflare 10 月 19 日在 Workers AI 上预览发布 Clairic(
@cf/cloudflare/clairic),之后会开源权重。它不是生成式 LLM,而是一次前向计算就输出带类型的结果:从文本或图片里抽取金额、日期、名称等字段,附带置信度;也能给出带 80% 区间的估算和简单的时间序列预测,只按输入 token 收费,通常一秒内返回。官方示例里,用 Clairic 加决策模型 Clef 再加 LLM 写回复,比全部用 LLM 快约 3.2 倍、成本低约 49%;官方也提醒,多步计算和长期预测目前还不可靠。
为什么值得关注:IoT 后台常要从日志、告警、设备上报里抽字段或做短期预测。这类活交给 Clairic 跑在 Workers 上,比每次调用大模型更快更便宜,输出也不会格式错乱。
微软推出 AI Agent 安全管控:按风险自动降权、要求人工批准或关停
 据 GeekWire 报道,微软 10 月 19 日在 Microsoft 365 E7 和安全系统 Project Perception 中加入新功能,把 AI Agent 当作潜在的“内部威胁”来管:持续评估每个 Agent 能访问哪些数据、行为是否偏离任务,风险升高时可以只留读权限、要求人工批准高风险操作,或直接关停。微软还把能在员工电脑上识别的 Agent 类型从 25 种增加到 60 种,包括 Claude Code、Codex 和 GitHub Copilot;新增的 Guardian Agents 能调查风险变化原因并采取遏制措施。功能目前是私有预览,计划在 11 月 17–19 日的 Ignite 大会扩大提供。
为什么值得关注:OpenAI 等公司接连披露测试中的 Agent 越权事件之后,大厂开始把“在模型外部加管控”做成产品。你团队里用 Codex、Claude Code 的话,也值得给它们定好权限边界和审计日志。
🔗 GeekWire